UPDATE wp_posts
SET post_title = TRIM(post_name)
WHERE post_type = 'attachment'
  AND (post_title IS NULL OR TRIM(post_title) = '' OR TRIM(post_title) = ' ');
コードの解説
WHERE post_type = 'attachment':通常の投稿ページや固定ページを除外し、メディア(添付ファイル)のみを対象に絞り込みます。
最近、「2026年6月にWindowsが起動しなくなる可能性がある」という情報を目にする方が増えています。これは、Windowsの起動を保護する仕組みであるセキュアブートに関連した“証明書の期限切れ”が原因で、古いPCの一部が起動できなくなる可能性があるためです。特に、Windows 7 時代のハードウェアを引き継いだまま Windows 10 や Windows 11 を利用しているPCでは、セキュアブートの仕組みが現在の仕様に対応できず、影響を受けるケースがあります。この記事では、2026年6月に何が起きるのか、どんなPCが影響を受けるのか、そして事前に確認しておくべきポイントについて、できるだけわかりやすく整理していきます。
古い Secure Boot 証明書(Windows UEFI CA 2011)が無効化されると、その証明書で署名されたブートローダーは「正しい署名がない」と判断され、Secure Boot の検証に失敗します。Secure Boot は起動時に読み込まれるコードの署名を厳密にチェックするため、署名が無効と判断された時点で Windows の起動は停止します。つまり、古い証明書に依存したままのPCでは、証明書が無効化された瞬間に Windows が起動しなくなる可能性があります。
Microsoftは、Secure Bootに関する重要な3つの事実を公式ドキュメントで明確に示しています。古い証明書(Windows UEFI CA 2011)の廃止、DBXに登録された証明書で署名されたブートローダーのブロック、そしてOEMによる証明書更新(BIOSアップデート)の必要性です。
Windows UEFI CA 2011 will be deprecated and removed from the allowed list as part of ongoing Secure Boot certificate updates. Devices that rely on this certificate must update their firmware to maintain compatibility.
The Secure Boot forbidden signature database (DBX) contains revoked or untrusted certificates. Any bootloader or UEFI component signed with a certificate listed in the DBX will be blocked from loading during the boot process.
OEMs are responsible for providing firmware updates that include the latest Secure Boot certificates. These updates must be applied to ensure continued boot compatibility.
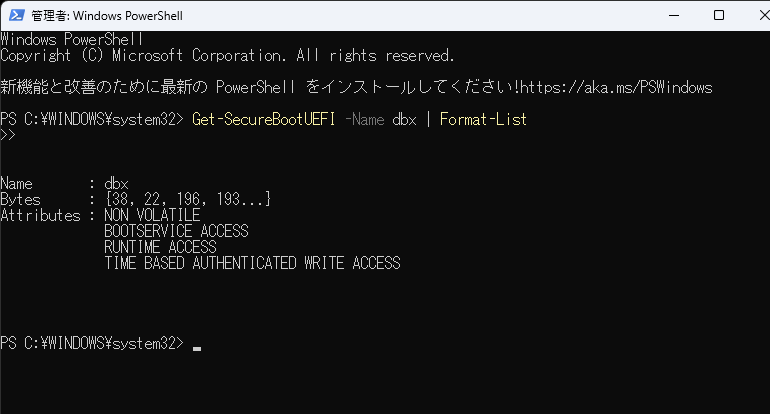
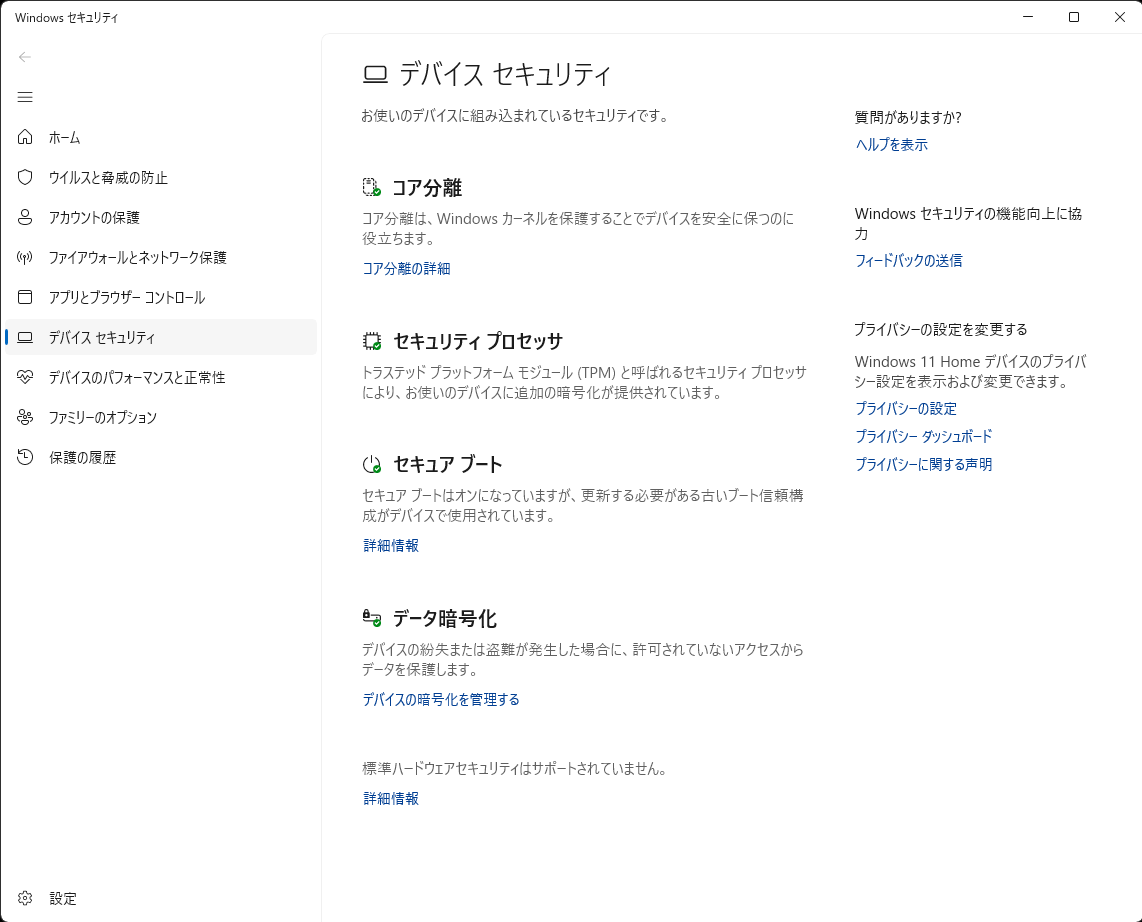
今回のセキュアブート証明書の期限切れ問題は、すべてのPCが影響を受けるわけではありません。自分のPCが該当するかどうかは、セキュアブートが現在の仕様に対応しているか、UEFIが最新の状態になっているか、そして古い証明書(Windows UEFI CA 2011)に依存したままになっていないかで判断できます。ここでは、一般ユーザーでも確認できるポイントを順番に整理します。
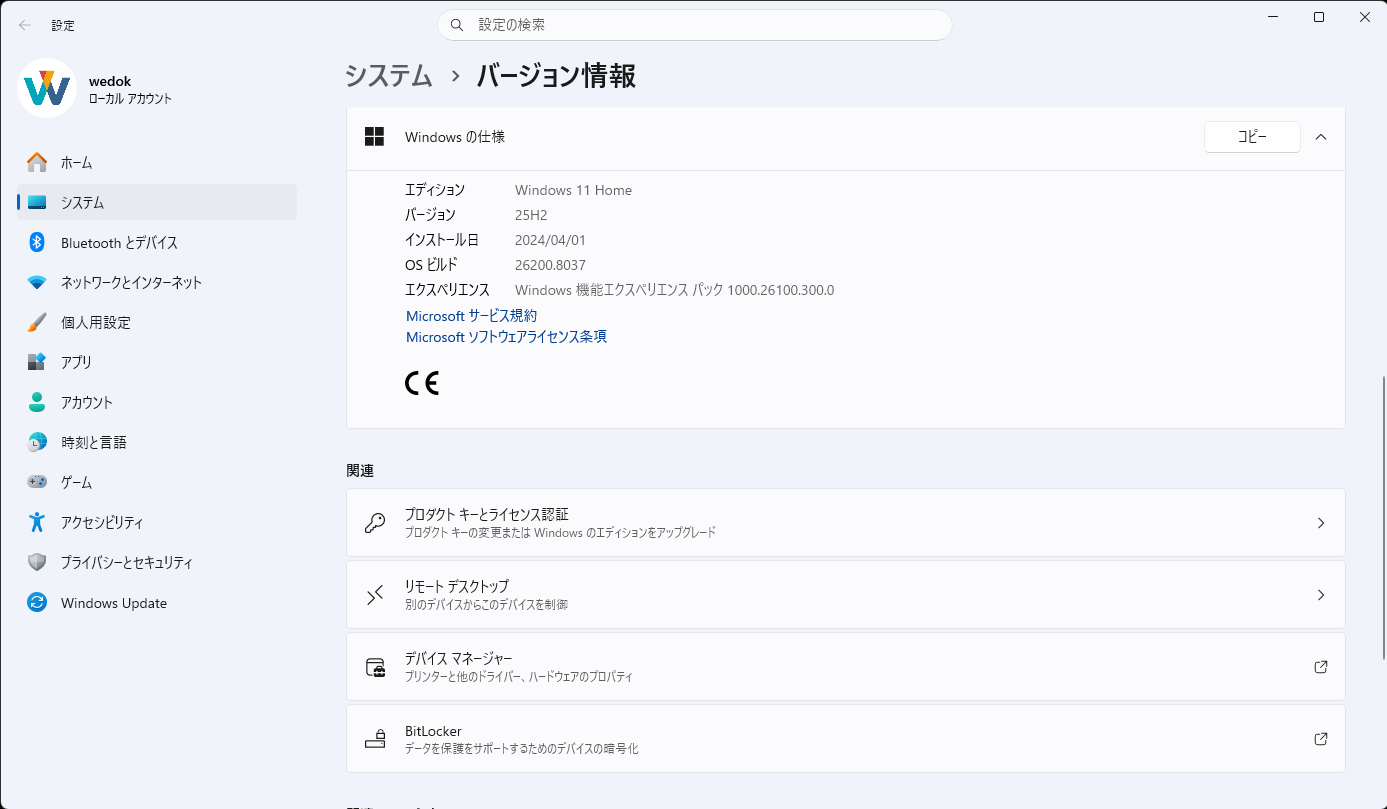
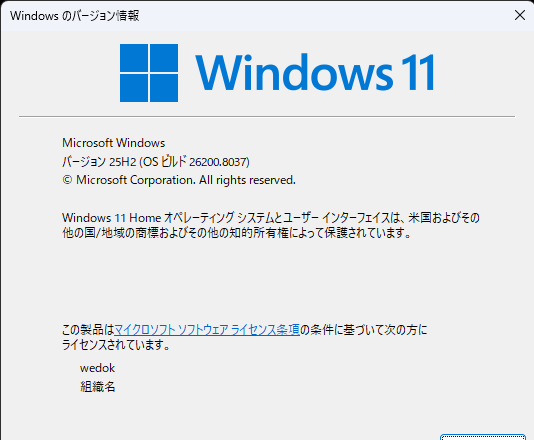
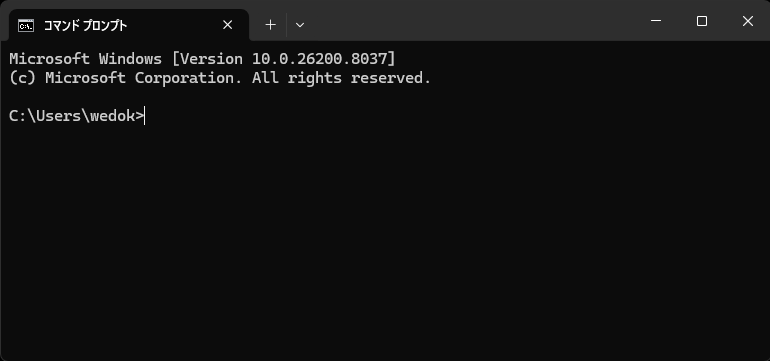
Windows 11に標準搭載されている「回復」機能は、本来、システムの不調を安全に解消するための正規の手段です。しかし、Windows Updateの破損といった特定の条件下では、この標準機能が正常に動作せず、あろうことか製品版をテスト用のInsider Preview版へと強制的に入れ替えてしまうという深刻なバグが潜んでいることが明らかになりました。今回紹介したビルド番号の確認手順や外部メディアを用いた修復法は、この「公式機能の暴走」からシステムを守るための不可欠な防衛策となります。
専用ツール(EaseUS Todo Backup、Macrium Reflectなど)を使用して、ドライブ全体をセクタ単位で複製(クローン化)しておきましょう。暗号化されたドライブもクローンできますが、暗号化状態までそのままコピーされるため、データ保護というよりは「BitLockerの作業が失敗した際のリカバリー手段」として考えるのが適切です。